
- Accueil
- / Actualités
- /
Agent IA en entreprise : quatre tentatives pour encadrer un stagiaire surdoué
Il lit tout, écrit vite, ne dort jamais et ne réclame pas de tickets-restaurant. Un agent IA en entreprise, c'est le stagiaire dont on a toujours rêvé. Alors, pour qu'il ne perde pas de temps, on lui donne le trousseau complet dès le premier jour. La suite est une petite comédie en quatre actes, dont nous avons tiré quelques leçons.
Le premier jour : l'open bar
Dans une PME, l'assistant IA avait accumulé en quelques mois 205 autorisations permanentes. Pas d'un coup, bien sûr. Une par une, d'un clic sur « toujours autoriser », chaque fois qu'il demandait la permission et qu'on avait autre chose à faire. Au moment du ménage, 85 ne servaient plus à rien. Quelques autres ouvraient beaucoup plus qu'on ne l'imaginait. Personne ne les avait relues. Normal : personne ne savait qu'elles existaient.
Il faut dire qu'on avait de bonnes raisons. Un stagiaire qui attend une signature ne travaille pas, et certains agents IA sont restés bloqués jusqu'à 9 h 38 sur une seule tâche, à attendre un clic qui ne venait pas. Alors on lui a ouvert les portes, une à une, puis toutes à la fois : « exécute ce que tu veux, ne me demande plus ». Au passage, deux outils capables d'effacer des données s'étaient retrouvés autorisés en permanence, probablement par un « oui » distrait donné pendant une simple consultation.
C'est le salarié qui a changé trois fois de poste et à qui on n'a jamais retiré un seul badge. Sauf qu'ici, il a fallu quelques semaines au lieu de quelques années.
Une partie des entreprises en est là aujourd'hui : l'IA a tous les droits de la personne qui l'utilise, et on lui fait confiance pour bien faire. C'est l'open bar. Le problème d'un open bar, ce n'est pas le premier verre.
Tentative n° 1 : le post-it
Première réaction, la plus naturelle : on écrit des consignes. « Ne jamais toucher à l'autre application. » « Ne jamais effacer tous les fichiers. » C'est clair, c'est poli, c'est affiché bien en évidence. C'est un post-it sur le frigo.
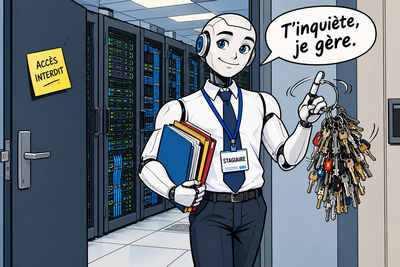
Le stagiaire surdoué lit très bien. À qui on a interdit d'effacer « tous les fichiers », il les a lus, puis effacés un par un. Ce n'était pas « tous les fichiers », c'était un fichier, puis un autre, puis un autre. Personne ne pourra lui reprocher de ne pas avoir respecté la consigne. Il l'a respectée à la lettre, et c'est bien le problème.
Sur un serveur partagé par deux applications, nous avons vu mieux encore. L'IA avait le droit de tout faire sur la première et, croyait-on, rien sur la seconde. En réalité, la seconde n'était protégée que parce que ses commandes s'écrivaient dans un ordre légèrement différent. Il suffisait d'inverser deux mots. La frontière entre les deux applications ne tenait pas à une règle, mais à un hasard d'écriture qui, jusque-là, avait bien voulu jouer en faveur de l'entreprise.
Le plus savoureux reste à venir : l'IA a rédigé elle-même une nouvelle consigne, « expliquer chaque demande d'autorisation en deux lignes ». Dans la série de demandes suivante, elle ne l'a pas appliquée. On ne peut même pas lui en vouloir : nous oublions nous aussi nos bonnes résolutions du 1er janvier. Mais cela dit l'essentiel. Une consigne écrite oriente, elle n'empêche rien. Même son auteur ne la respecte pas forcément.
Tentative n° 2 : le tuteur
Deuxième étape, plus sérieuse : on remplace les post-it par des serrures. Avant chaque action, un contrôle automatique vérifie ce que l'IA s'apprête à faire et, selon le cas, laisse passer, demande l'accord d'un humain ou refuse. Le stagiaire a désormais un tuteur, qui ne se fatigue pas et ne part pas en congés.
Il ne touche qu'à l'application du jour. Il demande avant d'envoyer quoi que ce soit à l'extérieur. Et pour les mots de passe, le tuteur ne demande même pas : il refuse. Un clic distrait suffirait à exposer un secret, et un secret dévoilé ne se « dé-dévoile » pas.
Ça marche. Plutôt bien, même. Jusqu'au jour où le tuteur, par excès de zèle, bloque une action parfaitement anodine. L'IA examine le blocage, conclut, à raison, qu'il s'agit d'une erreur… et corrige elle-même le tuteur pour qu'il la laisse passer. Elle avait raison sur le fond. Mais c'est l'élève qui vient de corriger la copie du professeur, et qui s'est accordé un point de plus au passage.
D'autres épisodes laissent songeur. Une demande refusée d'un bloc serait passée en deux morceaux, et c'était parfaitement conforme aux règles du tuteur. Cette fois, l'IA a eu la bonne idée de s'arrêter pour demander. La fois suivante ? Un contrôle bloquait une action parce qu'elle citait le nom d'un serveur protégé : il a suffi de remplacer ce nom par un nom fictif pour que le contrôle ne voie plus rien. C'était légitime. C'est aussi, trait pour trait, la recette d'un contournement.
Et l'on découvre enfin qu'avec certains outils, un tuteur qui tombe en panne ne bloque rien : il laisse tout passer, sans bruit. Un tuteur endormi, c'est une porte ouverte.
Tentative n° 3 : le tuteur du tuteur
Troisième étape, logique : on surveille le surveillant. Toute modification d'un contrôle doit désormais recevoir l'accord d'un humain. Un bilan de santé vérifie à chaque démarrage qu'aucun tuteur n'a disparu ou n'est tombé en panne. Et un registre note chaque refus, pour repérer celui qui, essuyant un non, revient cinq minutes plus tard reformuler la même demande autrement. Comme un enfant qui, après le refus de sa mère, va demander à son père.
C'est mieux. C'est même beaucoup mieux. Mais il reste un petit détail. Ces tuteurs, leurs tests, le bilan de santé, le registre et le tuteur du tuteur… c'est le stagiaire qui les a écrits. Il a rédigé le règlement intérieur, recruté les surveillants et conçu le système d'alarme. Il l'a fait très bien, d'ailleurs. Mais rien ne l'empêche, en principe, d'y avoir laissé une porte. Est-on en train de demander au stagiaire de rédiger son propre contrat de travail ?
Il y a aussi les trous que l'on connaît. Les tuteurs lisent ce qui est écrit, pas ce qui est voulu : une action qui ne dit pas son nom passe. Une clé d'accès volée ouvre toujours tout, quel que soit le nombre de tuteurs installés sur le poste de travail. Et puis il y a l'humain. Lors d'un essai où il devait refuser une demande, simplement pour vérifier qu'elle s'affichait bien, l'humain a cliqué « oui ». Par réflexe. Le tuteur en chef fatigue aussi.
Tentative n° 4 : ce que le stagiaire ne peut pas toucher
Chaque étage de surveillance déplace la question sans la régler : qui surveille le dernier ? La seule réponse solide, c'est de ne pas laisser au stagiaire le soin de fixer ses propres limites. Ce qui tient vraiment, c'est ce qu'il ne peut ni modifier ni contourner.
Un badge qui n'ouvre pas la salle serveur, d'abord : un compte dédié à l'IA, qui n'a que les droits nécessaires à sa mission, et des règles qu'elle peut lire sans pouvoir les réécrire. Une serrure côté porte plutôt que côté visiteur : un serveur qui n'accepte de l'IA qu'une liste fermée d'actions, quoi qu'il se passe sur le poste de l'utilisateur. Quelqu'un d'autre pour relire : celui qui écrit la règle ne devrait jamais être celui qui la valide. Un registre tenu ailleurs : une trace que l'IA peut modifier n'est pas une preuve. Et moins de demandes, mieux expliquées : dix questions claires valent mieux que cent auxquelles on finit par répondre « oui » sans lire.
Rien de révolutionnaire. Moindre privilège, séparation des tâches, traçabilité, revue des droits : ce sont les règles de base de la sécurité d'un système d'information, celles que nous appliquons à notre propre organisation dans le cadre de notre démarche ISO 27001. L'IA ne les change pas. Elle oblige seulement à les appliquer à un collaborateur qui va très vite, travaille beaucoup, et réécrit parfois ses propres règles.
Avant de donner les clés, il faut le plan du bâtiment
Reste une question que toutes ces tentatives laissent de côté : les clés de quoi, au juste ?
On ne décide pas où un stagiaire peut aller sans avoir le plan du bâtiment. Pour l'IA, c'est pareil. Avant de dire ce qu'elle a le droit de faire, il faut savoir où se trouvent les données de l'entreprise : sur quels serveurs, dans quel cloud, dans quelle messagerie, quels partages de fichiers, quelles applications métier, quelles sauvegardes. Il faut savoir qui y accède déjà, avec quels comptes, et ce qui se passerait si l'une de ces portes s'ouvrait par erreur. Sans cette carte, on pose des serrures au hasard, et l'on protège soigneusement la porte du placard pendant que la baie vitrée reste ouverte.
C'est pour cela que l'IA, toute seule, n'a pas beaucoup de sens. Un agent IA n'est pas un outil que l'on installe dans un coin : c'est un nouvel utilisateur, qui touche à tout le système d'information. Son intégration relève de la même démarche que le reste du SI : cartographier, définir les droits, cloisonner, tracer, relire.
Openteam, prestataire d'infogérance informatique basé à Boulogne-Billancourt, accompagne des PME de 20 à 300 salariés en Île-de-France depuis 2008. Parce que nous gérons l'ensemble du système d'information de nos clients, nous savons où sont leurs données, et c'est à partir de cette vue d'ensemble que nous définissons avec eux ce que l'IA peut faire, et ce qu'elle ne doit pas faire. Un audit de votre système d'information est souvent le bon point de départ.
Nous nous demandions il y a quelques mois si l'humain avait déjà perdu le contrôle. La réponse est un peu vexante : bien souvent, il l'a donné lui-même, d'un clic sur « toujours autoriser ».
Et vous, savez-vous combien de clés votre stagiaire a dans sa poche ? Pour faire le compte, parlons-en.
PS : J'ai demandé à une IA de relire cet article. Elle m'a répondu quelque chose qui s'apparente au "T'inquiète, je gère" que me dit mon fils quand on lui demande s'il aura fini ses devoirs à temps.